محدودکردن دسترسی عاملهای هوش مصنوعی با MXC مایکروسافت
مایکروسافت MXC را برای ویندوز ۱۱ عمومی کرد؛ تفاوت مسدودکردن و ثبت اقدامات عامل، شرایط عرضه تدریجی و قابلیتهای هنوز آزمایشی یا آینده را بشناسید.
در این مقاله میخوانید ۲ بخش
محدودیت در محیط اجرا، نه فقط در دستور به عامل
مایکروسافت در اطلاعیه ۷ اکتبر ۲۰۲۶، عرضه عمومی Microsoft Execution Containers یا MXC برای ویندوز ۱۱ را اعلام کرد. محدودکردن دسترسی عاملهای هوش مصنوعی با MXC به توسعهدهنده امکان میدهد دامنه دسترسی به فایلها و شبکه را تعیین کند؛ محیط اجرا این محدودیتها را اعمال میکند، نه خود مدل.
تفاوت اصلی با درخواست متنی از عامل برای رعایت محدودیت همینجاست: طبق توضیح مایکروسافت، عامل نمیتواند اختیار خود را افزایش دهد. این تغییر درباره محدودکردن اقدامات است، نه افزایش دقت پاسخهای مدل.
مایکروسافت Codex و GitHub Copilot را از ابزارهای دارای پشتیبانی فعلی نام برده، اما پشتیبانی Claude Code را به آینده نسبت داده است. عرضه برای کاربران شخصی به Windows Update وابسته است و زمان دسترسی برحسب دستگاه، بازار و پلتفرم تراشه تفاوت دارد.
ثبت فعالیت با جلوگیری از آن یکسان نیست
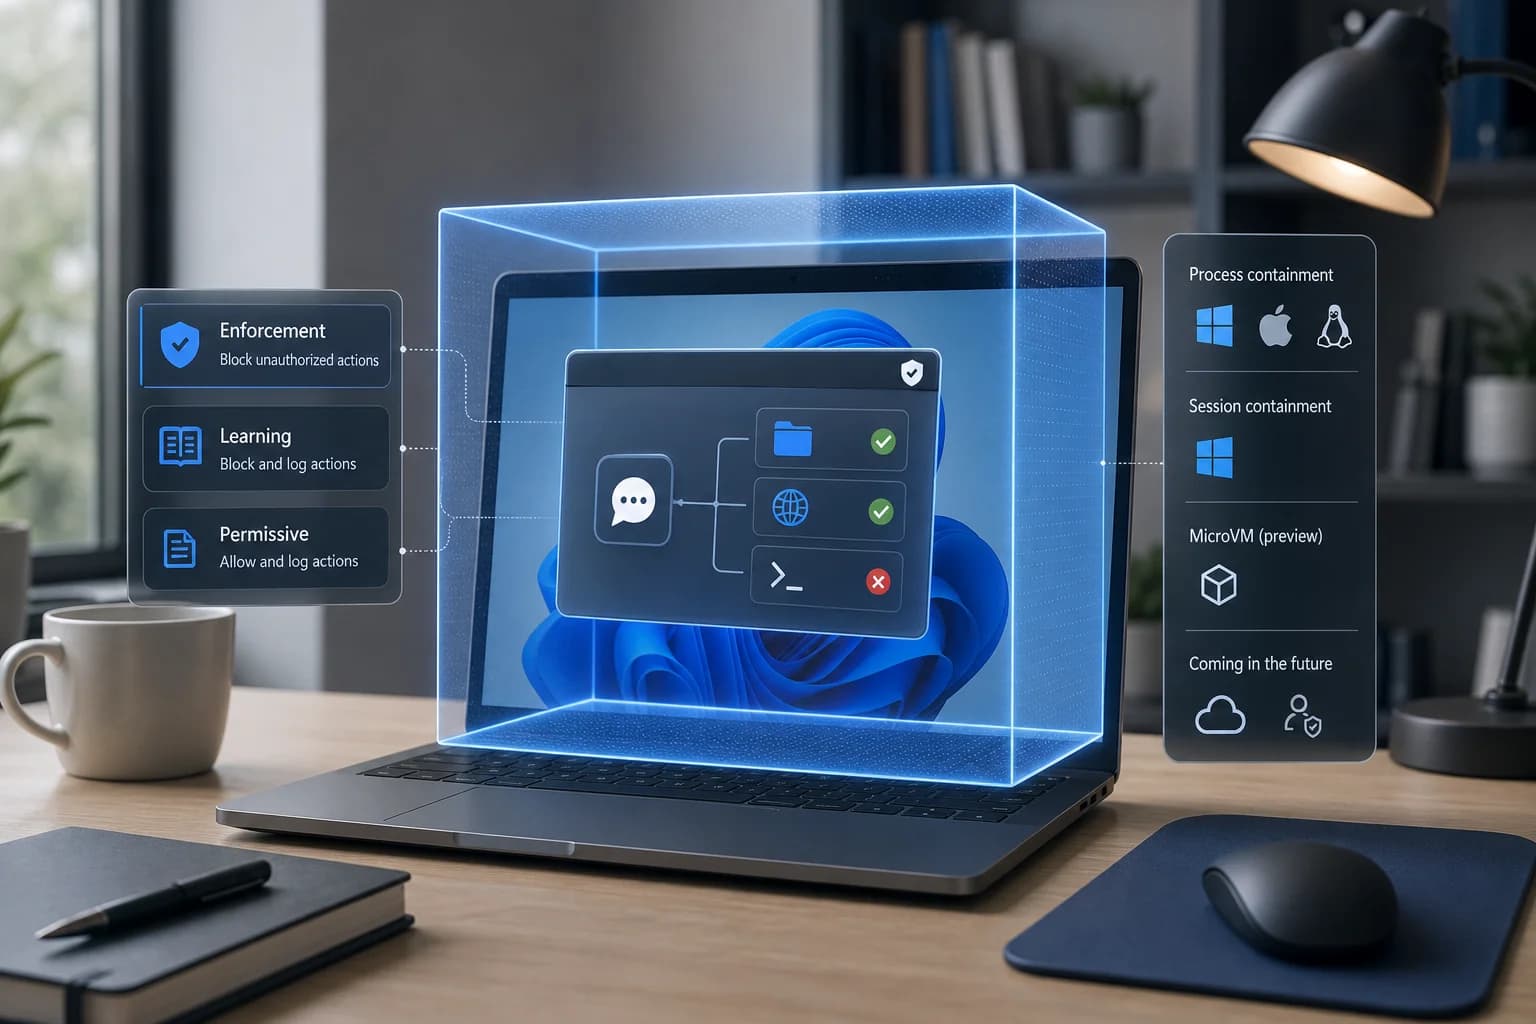
در حالت Enforcement، دسترسی غیرمجاز مسدود میشود. حالت Learning آن را هم مسدود و هم ثبت میکند؛ اما Permissive فعالیت را ثبت میکند و اجازه ادامه میدهد. بنابراین انتخاب حالت اجرا تعیین میکند که محدودیت واقعاً جلوی اقدام را بگیرد یا صرفاً آن را گزارش کند.
جدول فنی مایکروسافت، مهار فرایند را برای ویندوز ۱۱، macOS و Linux فهرست میکند؛ مهار جلسه فقط برای ویندوز ۱۱ آمده و MicroVM آزمایشی است. مدیریت با Intune و تفکیک هویت با Entra نیز قابلیتهای آیندهاند.
شماره نسخه در اطلاعیهها ذکر نشده است. توضیحات امنیتی، ادعاهای سازندهاند، نه نتیجه ممیزی مستقل؛ عرضه عمومی MXC را نباید تضمین امنیت تعبیر کرد.
هنوز دیدگاهی منتشر نشده است. اولین نفر باشید.