برنامه تأیید صلاحیت سایبری آنتروپیک؛ سه سطح دسترسی Claude
آنتروپیک دسترسی امنیتی Claude را در سه سطح تعریف کرده است؛ تفاوت شرایط پذیرش، تست نفوذ مجاز و الزام نگهداری داده برای پایش سوءاستفاده را بخوانید.
در این مقاله میخوانید ۲ بخش
سه سطح دسترسی برای چه کسانی است؟
آنتروپیک در اطلاعیه ۶ اکتبر ۲۰۲۶، گسترش برنامه تأیید صلاحیت سایبری آنتروپیک (CVP) و ادغام مسیر دسترسی Project Glasswing در چارچوب آن را اعلام کرد. این تغییر، شرایط استفاده از قابلیتهای امنیتی Claude را بازتعریف میکند؛ نه معرفی مدل تازه است و نه برداشتن عمومی محدودیتها.
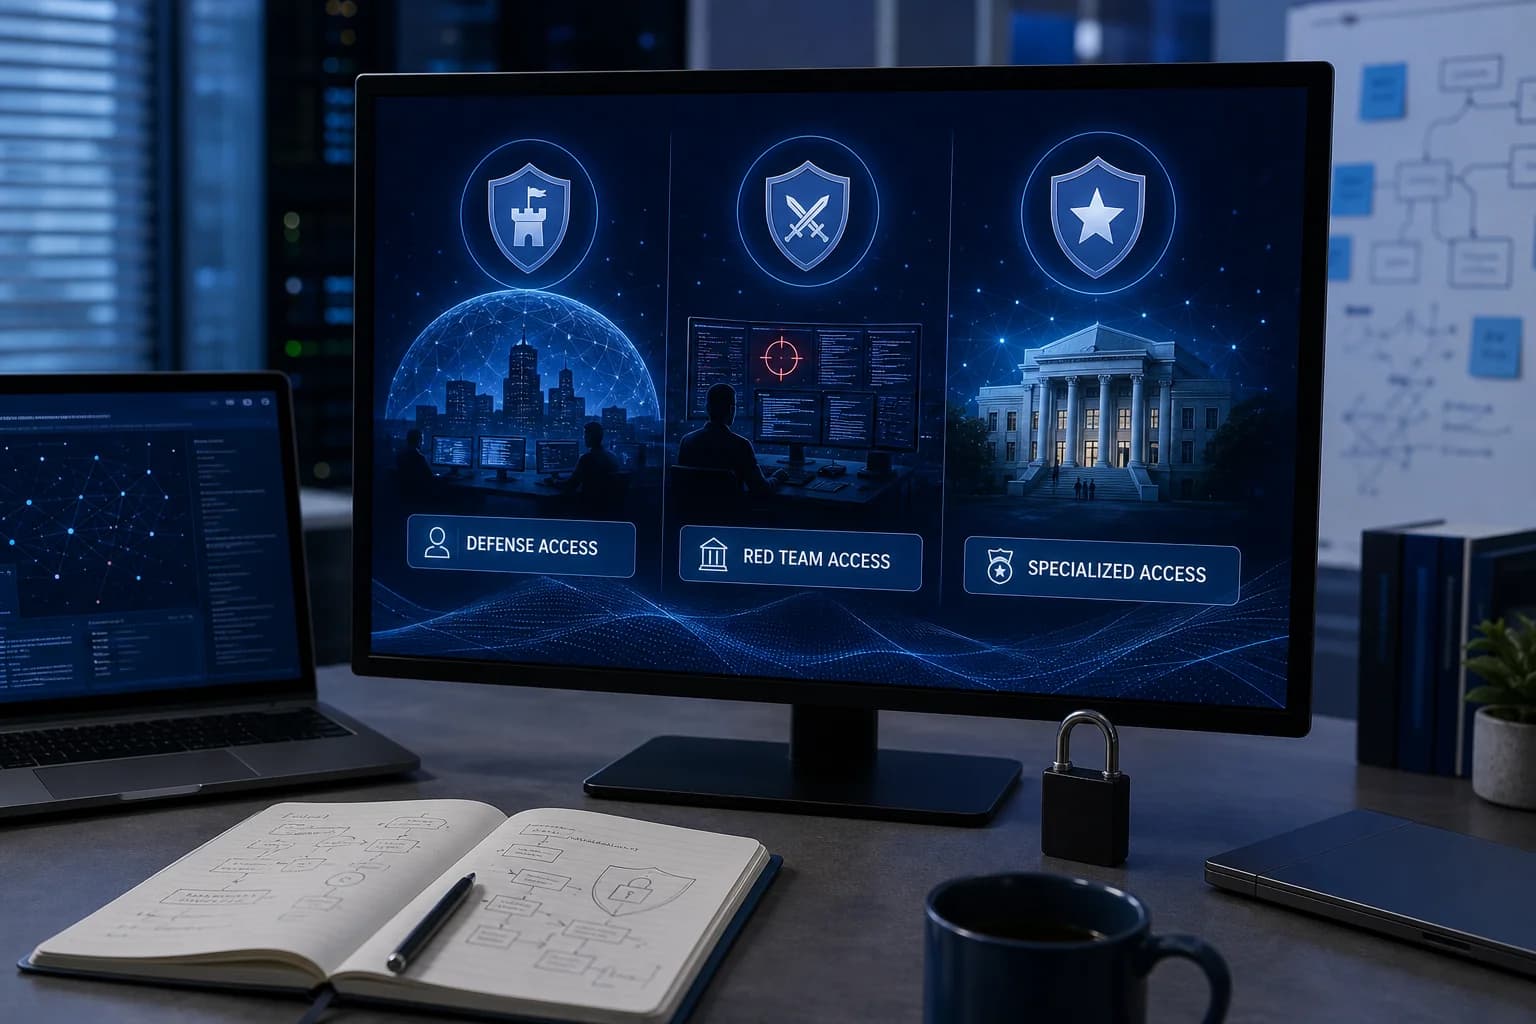
سطح دفاعی (Defense Access) برای فعالیتهای دفاع سایبری است و میتواند پژوهشگران مستقل دارای سابقه گزارش آسیبپذیری را نیز بپذیرد.
سطح تست نفوذ (Red Team Access) فعلاً به سازمانها اختصاص دارد و آزمایشها باید با مجوز انجام شوند. سطح تخصصی (Specialized Access) نیز برای تعداد محدودی سازمان تأییدشده در نظر گرفته شده است.
بهگفته آنتروپیک، این چارچوب قابلیتهای امنیتی مدلهایی مانند Claude Opus 5.5، Sonnet 5.5 و Mythos 5.1 را با شرایط متفاوت ارائه میکند.
نگهداری داده و مسیرهای دسترسی چه شرایطی دارند؟
نگهداری داده برای پایش سوءاستفاده در این برنامه الزامی است؛ اطلاعیه فقط استثنایی محدود برای مشتریان موجود ذکر میکند. دسترسی از طریق Claude Platform، Vertex AI و Microsoft Foundry اعلام شده و Bedrock شرط جداگانه دارد. تعرفه و وضعیت دسترسی در ایران در شواهد ارائهشده مشخص نیست.
آنتروپیک همچنین در ارزیابی داخلی CyScenarioBench گزارش کرده که Opus 5.5 در سطح تست نفوذ، ۳۴ تلاش از ۵۰ تلاش را تکمیل کرده است: پنج تلاش برای هر یک از ده سناریو. این نتیجه مربوط به آزمون خود سازنده است و نباید تضمین ایمنی یا کارایی عمومی تلقی شود.
هنوز دیدگاهی منتشر نشده است. اولین نفر باشید.