پایش مستمر کد با Claude Security؛ از کشف آسیبپذیری تا پیگیری رفع
آنتروپیک پایش تغییرات مخزن و پیگیری رفع آسیبپذیری را به Claude Security افزود؛ شرایط دسترسی سازمانی، هزینه مصرف و محدودیتهای اسکن را بخوانید.
در این مقاله میخوانید ۲ بخش
بررسی تغییرات کد و بازگشایی مشکلات بازگشته
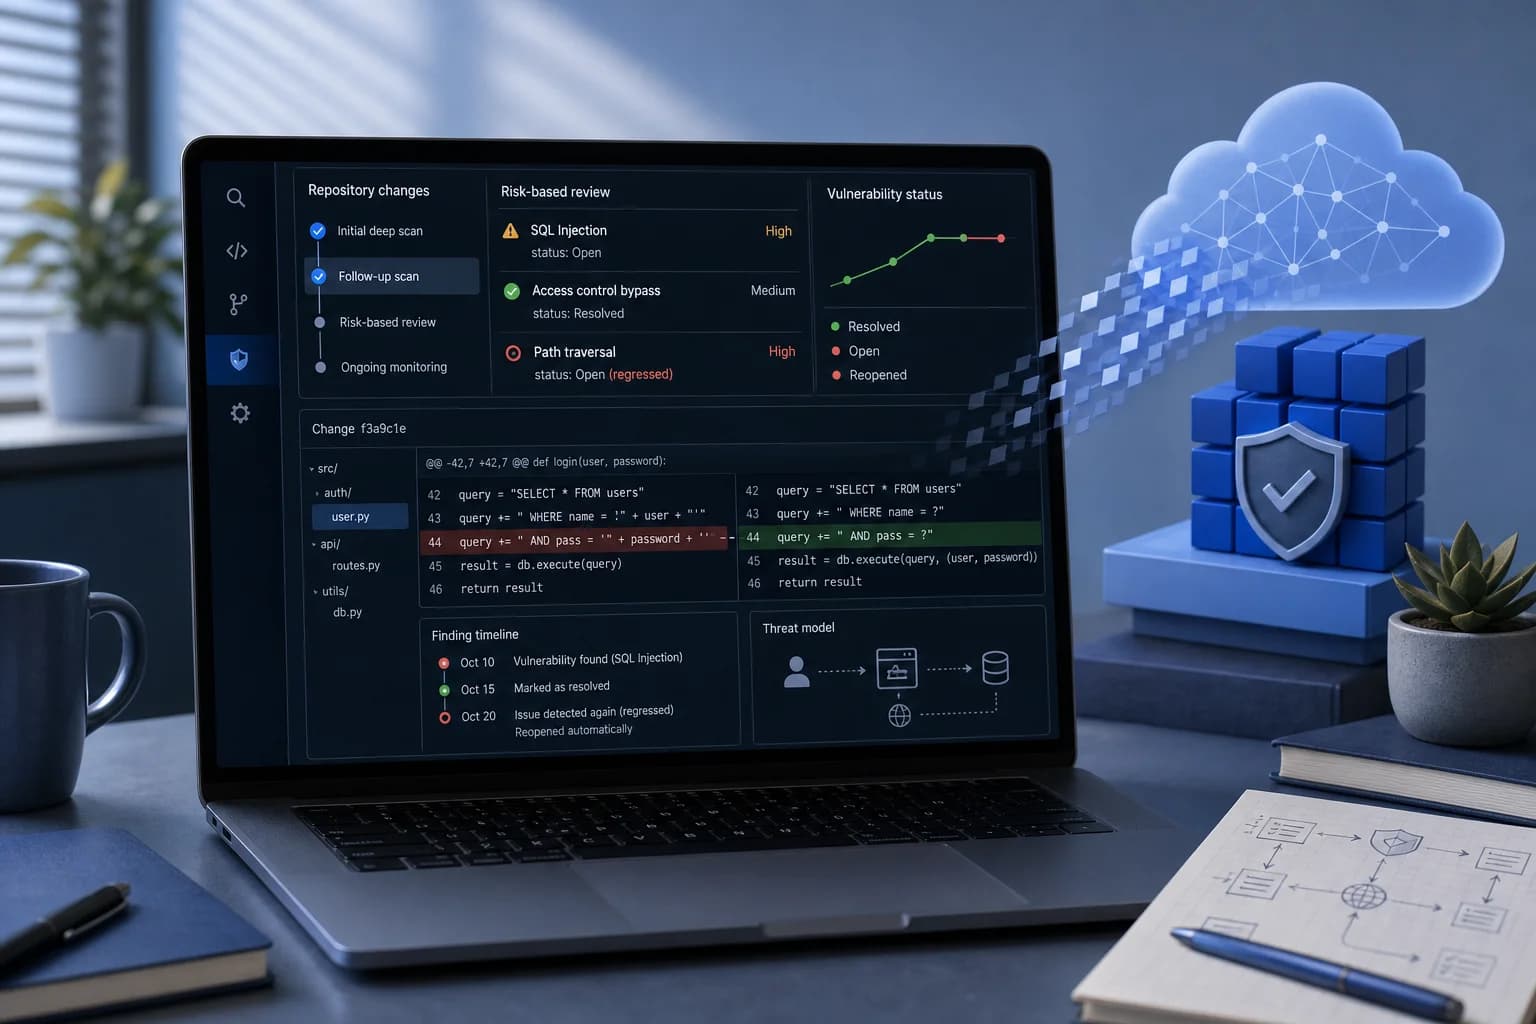
آنتروپیک در اطلاعیه ۲۱ اکتبر ۲۰۲۶، قابلیت پایش مستمر کد با Claude Security را معرفی کرد. این بهروزرسانی محصول امنیتی سازمانی، بررسی تغییرات مخزن را به پیگیری رفع آسیبپذیریها متصل میکند؛ معرفی یک مدل عمومی تازه نیست.
بهگفته شرکت، ابزار پس از بررسی اولیه عمیق، تغییرات بعدی را متناسب با ریسک و پیچیدگی آنها بررسی میکند. یافتههای باز با تغییرات کد تطبیق داده میشوند؛ اگر مشکل رفع شده باشد، وضعیت آن ثبت میشود و اگر بازگردد، یافته دوباره باز میشود. طبق راهنمای رسمی، این پایش زمانبندی ثابتی ندارد.
اتصال مخزن از طریق برنامه GitHub، از جمله برای GitHub Enterprise Server، یا توکن دسترسی ارائهدهندگان دیگر انجام میشود. تیمها میتوانند اطلاعات محیط استقرار و سیاستهای امنیتی را اضافه کنند و مدل تهدید تولیدشده را بازبینی کنند. API، وبهوک و اتصال MCP نیز برای انتقال یافتهها به گردشکار موجود معرفی شدهاند.
دسترسی سازمانی و محدودیتهایی که باید دانست
Claude Security در بتای عمومی برای مشتریان Claude Enterprise ارائه میشود. راهنمای رسمی، اشتراک فعال Enterprise، صندلی premium برای هر کاربر و فعالبودن اعتبار مصرفی را پیشنیاز میداند. هر پروژه حداکثر هشت مخزن دارد و هزینه اسکن بر اساس مصرف توکن، بدون کارمزد اضافی پلتفرم محاسبه میشود؛ این به معنای رایگانبودن اشتراک نیست.
اسکنها احتمالاتیاند و اجرای دوباره روی کد یکسان ممکن است نتایج متفاوتی بدهد؛ بنابراین خروجی را نباید تضمین امنیت دانست. همچنین سرویس میزبانیشده از نگهداری صفر داده پشتیبانی نمیکند؛ نکتهای مهم برای تیمهایی که محدودیت نگهداری کد دارند.
هنوز دیدگاهی منتشر نشده است. اولین نفر باشید.